Domain in-and-outdoor.de kaufen?
Wir ziehen mit dem Projekt
in-and-outdoor.de um.
Sind Sie am Kauf der Domain
in-and-outdoor.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain in-and-outdoor.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Denial-of-Service
Top-Angebote
Produkte zum Begriff Denial-of-Service:
-
Bates, Laura: Sisters of Sword and Shadow (Sisters of Sword and Shadow 1)Sisters of Sword and Shadow (Sisters of Sword and Shadow 1) , Ein mutiger Ritterorden der Frauen im Kampf um Macht, Gerechtigkeit und Liebe , Dachhimmel & Teile > Innenausstattung , Erscheinungsjahr: 20241023, Produktform: Leinen, Titel der Reihe: Sisters of Sword and Shadow#1#, Autoren: Bates, Laura, Übersetzung: Schmitz, Birgit, Seitenzahl/Blattzahl: 352, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Abenteuer Fantasy; Fantasy für Mädchen ab 14; High Fantasy Liebesroman; High Fantasy Ritter; High Fantasy Romance; Jugendbuch Mädchen ab 14; Romantasy ab 14; Romantic Fantasy; Romantische Fantasy; Young Adult Romance, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Kinder/Jugendliche: Fantasy Romance, Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre~In Bezug auf das frühe Erwachsenenalter (New Adult), Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 148, Höhe: 33, Gewicht: 505, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Unity of Body and Soul in Patristic and Byzantine ThoughtThe Unity of Body and Soul in Patristic and Byzantine Thought , This volume explores the long-standing tensions between such notions as soul and body, spirit and flesh, in the context of human immortality and bodily resurrection. The discussion revolves around late antique views on the resurrected human body and the relevant philosophical, medical and theological notions that formed the background for this topic. Soon after the issue of the divine-human body had been problematised by Christianity, it began to drift away from vast metaphysical deliberations into a sphere of more specialized bodily concepts, developed in ancient medicine and other natural sciences. To capture the main trends of this interdisciplinary dialogue, the contributions in this volume range from the 2nd to the 8th centuries CE, and discuss an array of figures and topics, including Justin, Origen, Bardais¿an, and Gregory of Nyssa. , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 202101, Produktform: Leinen, Titel der Reihe: Contexts of Ancient and Medieval Anthropology#1#, Redaktion: Usacheva, Anna~Ulrich, Jörg~Bhayro, Siam, Seitenzahl/Blattzahl: 292, Keyword: Christian ascetic teaching; Christian ethics; Christian psychology; Mind; ancient medicine; anthropology; creation; patristic exegesis; resurrection; salvation, Fachschema: Theologie~Christentum~Weltreligionen / Christentum, Fachkategorie: Christentum, Warengruppe: HC/Religion/Theologie/Sonstiges, Fachkategorie: Theologie, Thema: Verstehen, Text Sprache: eng, Seitenanzahl: 14, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Brill I Schoeningh, Verlag: Brill I Schoeningh, Verlag: Brill | Schningh, Länge: 241, Breite: 160, Höhe: 26, Gewicht: 659, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783657703395, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2341717114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
-
Wie lange dauert der Ikea Click and Collect Service?
Der Ikea Click and Collect Service dauert in der Regel 1 Stunde, nachdem die Bestellung online aufgegeben wurde. Kunden erhalten eine Benachrichtigung, wenn ihre Bestellung abholbereit ist. Es ist wichtig, die Abholfrist zu beachten, da die Bestellung sonst storniert werden kann. Der Service ermöglicht es Kunden, ihre Bestellung bequem im nächstgelegenen Ikea Einrichtungshaus abzuholen. **
-
Welche Vorteile bietet ein Outdoor-Teppich im Vergleich zu einem herkömmlichen Teppich?
Ein Outdoor-Teppich ist wetterbeständig und kann daher im Freien verwendet werden. Er ist leicht zu reinigen und trocknet schnell. Zudem ist er oft robuster und langlebiger als herkömmliche Teppiche. **


In what ways can individuals and organizations establish and maintain trustworthiness in their relationships and interactions? How does trustworthiness contribute to the success of businesses and the well-being of communities?
Individuals and organizations can establish trustworthiness by consistently delivering on promises, being transparent in their actions, and communicating openly and honestly. Trustworthiness contributes to the success of businesses by fostering strong relationships with customers, suppliers, and employees, leading to increased loyalty and repeat business. In communities, trustworthiness promotes cooperation, collaboration, and a sense of security, ultimately enhancing overall well-being and social cohesion. **
Ist der Hauptcharakter in Grimgar of Fantasy and Ash übermächtig?
Nein, der Hauptcharakter in Grimgar of Fantasy and Ash ist nicht übermächtig. Haruhiro und seine Gruppe von Freunden sind normale Menschen, die sich in einer gefährlichen Welt behaupten müssen. Sie kämpfen mit ihren eigenen Schwächen und müssen hart trainieren, um zu überleben. Die Serie zeigt ihre Entwicklung und wie sie zusammenarbeiten, um Hindernisse zu überwinden. **
Top-Angebote
Produkte zum Begriff Denial-of-Service:
-
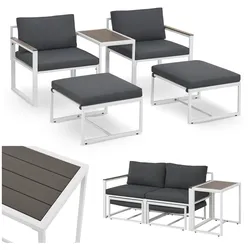
Juskys Gartenmöbel Sofa Set Bari - Metall Gartenlounge - Balkonmöbel - Balkon Garten Outdoor - GrauEntdecken Sie das 5-teilige Gartenmöbel Set Bari in Grau bestehend aus Outdoorsofa, Hocker, Tisch und gemütlichen Auflagen. Lassen Sie sich vom stilvollen Design der Gartengarnitur begeistern und genießen Sie unvergessliche Stunden im Freien. Das Set ist n199,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeWie Sie den WithSecure Überwachungsdienst außer Haus optimal nutzen In der heutigen digitalen Welt sind Unternehmen ständig Cyber-Bedrohungen ausgesetzt. Der WithSecure Überwachungsdienst außer Haus bietet eine Lösung, um die Sicherheit rund um die Uhr zu gewährleisten. Dieser Dienst hat eine Wirkung auf die IT-Sicherheit, indem er Vorfälle erkennt, analysiert und darauf reagiert. So können Unternehmen ihre digitalen Assets schützen und sich auf ihr Kerngeschäft konzentrieren. Dieser Artikel erklärt, wie man den WithSecure Überwachungsdienst optimal nutzt. Er behandelt die Vorteile des Dienstes, dessen Integration in die IT-Infrastruktur und Möglichkeiten zur Verbesserung der Sicherheit. Außerdem werden Strategien zum Umgang mit Sicherheitsvorfällen vorgestellt. Mit diesen Informationen können Unternehmen ihre Sicherheitslage stärken und von der Expertise eines erfahrenen Sicherheitst...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bates, Laura: Sisters of Sword and Shadow (Sisters of Sword and Shadow 1)Sisters of Sword and Shadow (Sisters of Sword and Shadow 1) , Ein mutiger Ritterorden der Frauen im Kampf um Macht, Gerechtigkeit und Liebe , Dachhimmel & Teile > Innenausstattung , Erscheinungsjahr: 20241023, Produktform: Leinen, Titel der Reihe: Sisters of Sword and Shadow#1#, Autoren: Bates, Laura, Übersetzung: Schmitz, Birgit, Seitenzahl/Blattzahl: 352, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Abenteuer Fantasy; Fantasy für Mädchen ab 14; High Fantasy Liebesroman; High Fantasy Ritter; High Fantasy Romance; Jugendbuch Mädchen ab 14; Romantasy ab 14; Romantic Fantasy; Romantische Fantasy; Young Adult Romance, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Kinder/Jugendliche: Fantasy Romance, Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre~In Bezug auf das frühe Erwachsenenalter (New Adult), Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 148, Höhe: 33, Gewicht: 505, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Unity of Body and Soul in Patristic and Byzantine ThoughtThe Unity of Body and Soul in Patristic and Byzantine Thought , This volume explores the long-standing tensions between such notions as soul and body, spirit and flesh, in the context of human immortality and bodily resurrection. The discussion revolves around late antique views on the resurrected human body and the relevant philosophical, medical and theological notions that formed the background for this topic. Soon after the issue of the divine-human body had been problematised by Christianity, it began to drift away from vast metaphysical deliberations into a sphere of more specialized bodily concepts, developed in ancient medicine and other natural sciences. To capture the main trends of this interdisciplinary dialogue, the contributions in this volume range from the 2nd to the 8th centuries CE, and discuss an array of figures and topics, including Justin, Origen, Bardais¿an, and Gregory of Nyssa. , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 202101, Produktform: Leinen, Titel der Reihe: Contexts of Ancient and Medieval Anthropology#1#, Redaktion: Usacheva, Anna~Ulrich, Jörg~Bhayro, Siam, Seitenzahl/Blattzahl: 292, Keyword: Christian ascetic teaching; Christian ethics; Christian psychology; Mind; ancient medicine; anthropology; creation; patristic exegesis; resurrection; salvation, Fachschema: Theologie~Christentum~Weltreligionen / Christentum, Fachkategorie: Christentum, Warengruppe: HC/Religion/Theologie/Sonstiges, Fachkategorie: Theologie, Thema: Verstehen, Text Sprache: eng, Seitenanzahl: 14, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Brill I Schoeningh, Verlag: Brill I Schoeningh, Verlag: Brill | Schningh, Länge: 241, Breite: 160, Höhe: 26, Gewicht: 659, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783657703395, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2341717114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
Ähnliche Suchbegriffe für Denial-of-Service
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange dauert der Ikea Click and Collect Service?
Der Ikea Click and Collect Service dauert in der Regel 1 Stunde, nachdem die Bestellung online aufgegeben wurde. Kunden erhalten eine Benachrichtigung, wenn ihre Bestellung abholbereit ist. Es ist wichtig, die Abholfrist zu beachten, da die Bestellung sonst storniert werden kann. Der Service ermöglicht es Kunden, ihre Bestellung bequem im nächstgelegenen Ikea Einrichtungshaus abzuholen. **
-
Welche Vorteile bietet ein Outdoor-Teppich im Vergleich zu einem herkömmlichen Teppich?
Ein Outdoor-Teppich ist wetterbeständig und kann daher im Freien verwendet werden. Er ist leicht zu reinigen und trocknet schnell. Zudem ist er oft robuster und langlebiger als herkömmliche Teppiche. **
-
In what ways can individuals and organizations establish and maintain trustworthiness in their relationships and interactions? How does trustworthiness contribute to the success of businesses and the well-being of communities?
Individuals and organizations can establish trustworthiness by consistently delivering on promises, being transparent in their actions, and communicating openly and honestly. Trustworthiness contributes to the success of businesses by fostering strong relationships with customers, suppliers, and employees, leading to increased loyalty and repeat business. In communities, trustworthiness promotes cooperation, collaboration, and a sense of security, ultimately enhancing overall well-being and social cohesion. **
-
Ist der Hauptcharakter in Grimgar of Fantasy and Ash übermächtig?
Nein, der Hauptcharakter in Grimgar of Fantasy and Ash ist nicht übermächtig. Haruhiro und seine Gruppe von Freunden sind normale Menschen, die sich in einer gefährlichen Welt behaupten müssen. Sie kämpfen mit ihren eigenen Schwächen und müssen hart trainieren, um zu überleben. Die Serie zeigt ihre Entwicklung und wie sie zusammenarbeiten, um Hindernisse zu überwinden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.